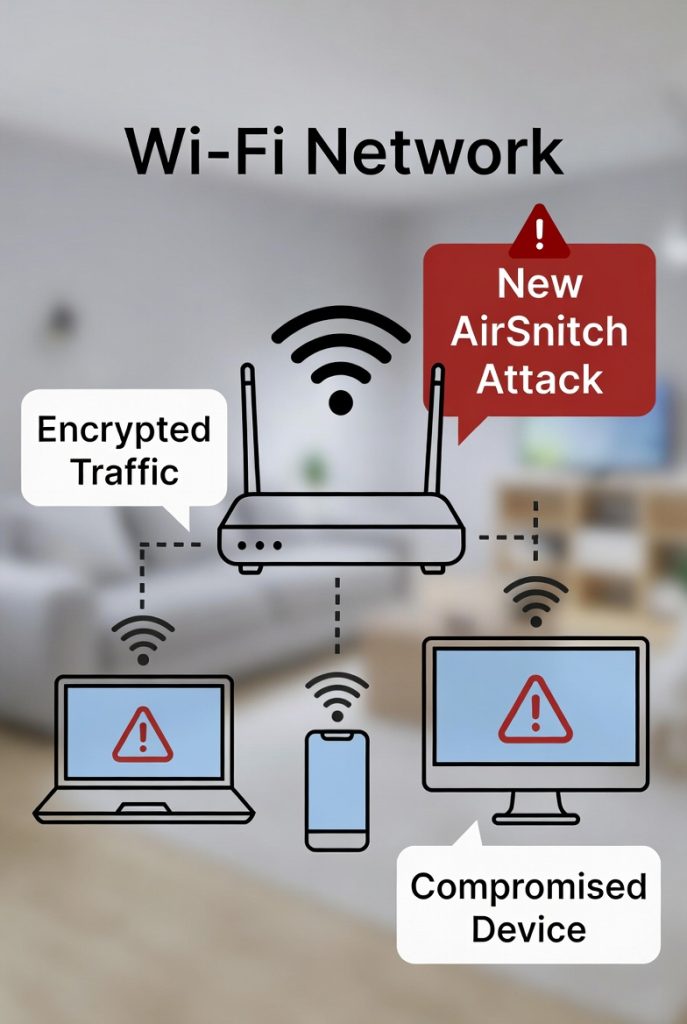
1. Executive Summary: Il Ritorno dell’Insecurity Wi-Fi Nel febbraio 2026, il panorama della cybersecurity Wi-Fi è stato sconvolto dalla pubblicazione di AirSnitch, una famiglia di tecniche di attacco sviluppate da ricercatori della University of California, Riverside, in collaborazione con Mathy Vanhoef (KU Leuven), già noto per aver scoperto vulnerabilità critiche come KRACK e FragAttacks. A […]
03
Mar
Mar
Il 3 marzo 2026, Scientel ha annunciato l’esecuzione di un Large Language Model da 6.039 trilioni di parametri sull’Ohio Supercomputer Center (OSC), sfruttando 36 GPU Nvidia H100 in configurazione parallela con il modello open-source DeepSeek R1. Non si tratta solo di un record di scala computazionale: è un segnale strategico che ridisegna il mercato dell’AI […]
02
Mar
Mar
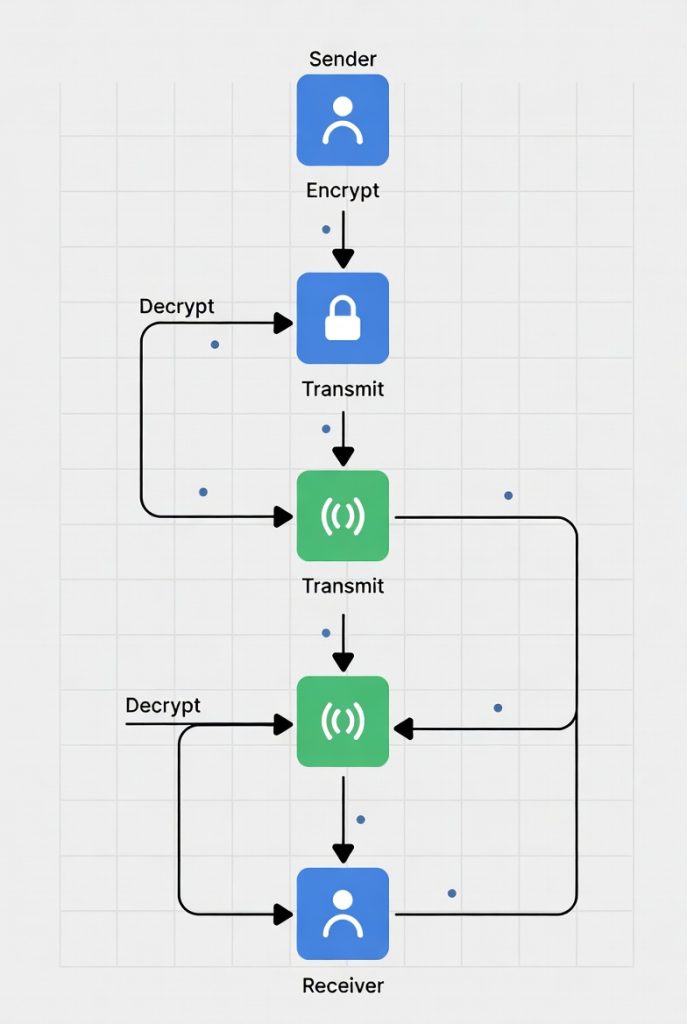
Come funziona Signal: il Double Ratchet e la crittografia end-to-end spiegata Signal è oggi considerata l’app di messaggistica più sicura al mondo. Ma cosa rende Signal diverso da WhatsApp o Telegram? La risposta non è nel design dell’interfaccia, ma in un algoritmo matematico elegante e potente chiamato Double Ratchet — il cuore della crittografia end-to-end […]
25
Feb
Feb
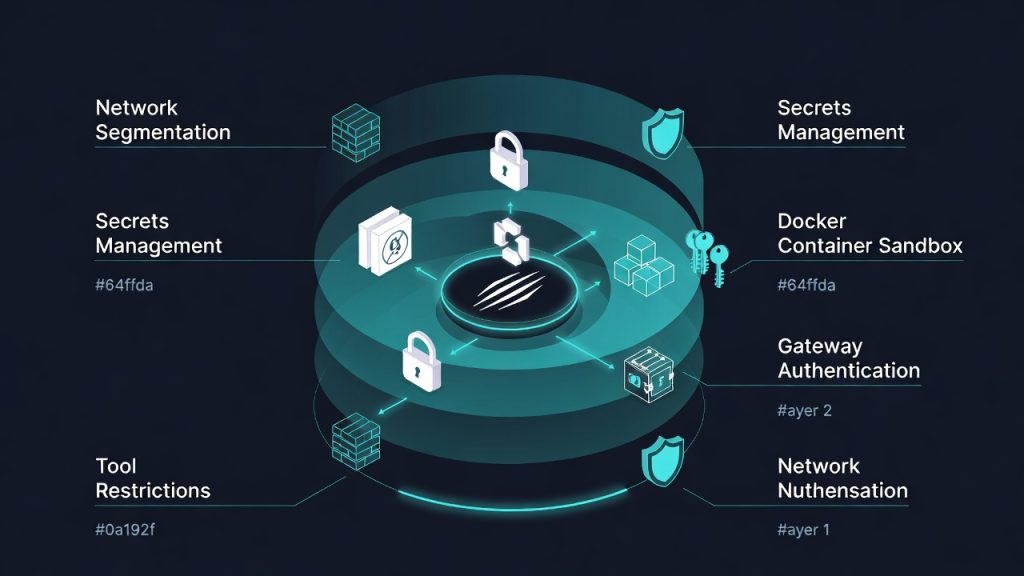
Una dissezione architetturale delle vulnerabilità critiche, vettori di attacco nation-state e strategie di difesa in profondità per deployment AI agentic su scala globale Introduzione: Il Paradosso dell’Autonomia Nel febbraio 2026, OpenClaw ha raggiunto 180.000 stelle GitHub e oltre 2 milioni di visitatori settimanali, diventando il simbolo dell’AI agentic open-source. Ciò che si può affermare con […]
24
Feb
Feb
Dal Caos Informativo alla Taxonomia Intelligente: Una Soluzione Enterprise-Grade per la Gestione della Conoscenza Personale Il Problema: Quando il Vault Diventa un Cimitero di Informazioni Dopo tre anni di utilizzo intensivo di Obsidian, mi sono trovato di fronte a una realtà inquietante: il mio vault conteneva 847 note distribuite in 23 cartelle, con una nomenclatura […]
23
Feb
Feb
Ho passato gli ultimi venticinque anni a osservare l’evoluzione del web, dai primi forum testuali fino alle attuali architetture neurali che governano la nostra attenzione. Ho visto nascere il concetto di “engagement”, ho studiato la psicologia dietro il “like” e ho analizzato come le piattaforme abbiano progressivamente smesso di essere specchi della società per diventarne […]
23
Feb
Feb
Introduzione: Quando il Suono Diventa un Raggio di Luce Nel panorama tecnologico contemporaneo, dove l’innovazione corre veloce e i confini tra strumenti civili e militari si sfumano sempre più, esiste una tecnologia che rappresenta l’epitome di questa ambiguità: il Long Range Acoustic Device, comunemente noto come LRAD o “cannone sonoro”. Questo dispositivo, capace di proiettare […]
22
Feb
Feb
Un viaggio tecnico nella sicurezza del web server più diffuso nel mondo enterprise Dopo vent’anni passati a smontare e rimontare infrastrutture, posso dirvi con certezza che Microsoft IIS (Internet Information Services) è come quella vecchia automobile che tutti conoscono ma pochi sanno guidare davvero. È il web server che alimenta milioni di applicazioni enterprise, dagli […]
21
Feb
Feb
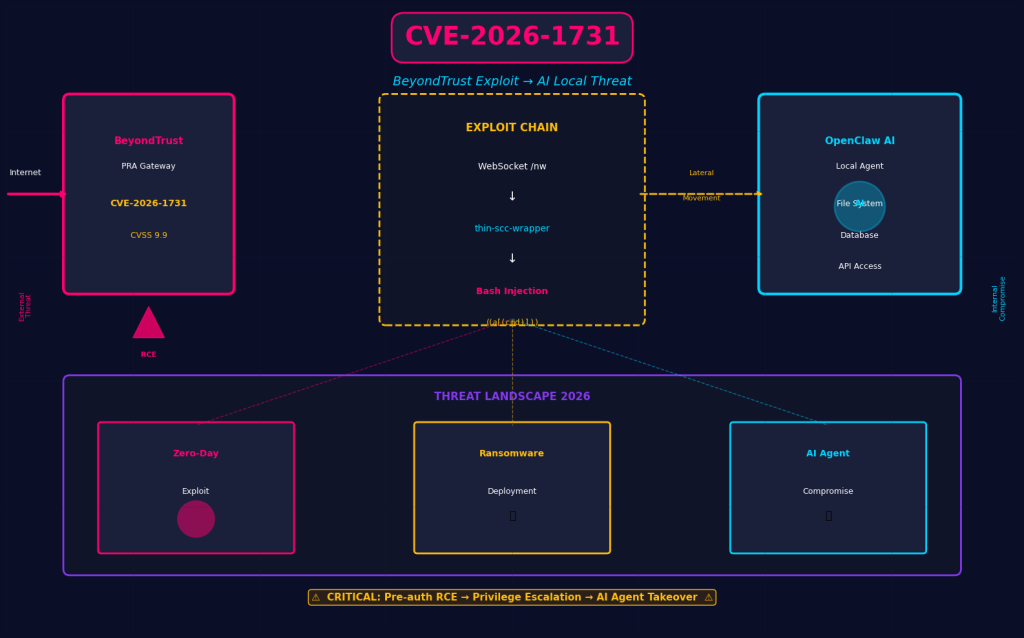
Nel febbraio 2026, la cybersecurity globale ha assistito a un evento che sintetizza perfettamente la fragilità del nostro ecosistema digitale: la scoperta e l’exploit attivo di CVE-2026-1731, una vulnerabilità critica (CVSS 9.9) in BeyondTrust Remote Support e Privileged Remote Access. Questo flaw ha permesso a threat actor di eseguire codice remoto pre-autenticazione, compromettendo gateway di […]
20
Feb
Feb
Nelle ultime 24 ore, un tema dominante nelle discussioni su X è emerso intorno alle vulnerabilità cybersecurity nei veicoli connessi, con un focus particolare su Tesla. Un post da Digital Trends ha evidenziato una ricerca recente di Northeastern University che dimostra come Model 3 e Cybertruck possano essere manipolati attraverso l’accesso alla rete interna, trasformandoli […]