Se avete frequentato i forum modding Android negli ultimi anni, probabilmente avete assistito a una scena diventata quasi rituale. Un nuovo metodo per aggirare Play Integrity viene pubblicato. Una Keybox “pulita” compare su Telegram o nei circuiti underground. Migliaia di utenti root installano il file. Google Wallet torna magicamente a funzionare. Le applicazioni bancarie smettono […]
Archivio Categoria: 🔐 Cybersecurity & Osint
Sicurezza informatica, crittografia, privacy
🔐 Cybersecurity & Osint
Ledger e il chip spia: quando la cassaforte digitale ti guarda mentre scrivi la password
13
Ott
Ott
Immagina di comprare una cassaforte di ultima generazione. La porti a casa, la apri per la prima volta, scrivi la combinazione su un foglietto… e qualcuno, senza che tu te ne accorga, ha già fotografato quel foglietto e se l’è portato via.Benvenuti nel 2026, anno in cui anche i wallet hardware più blasonati possono diventare […]
🔐 Cybersecurity & Osint
Sicurezza WordPress 2026: la guida operativa del CISO contro supply chain, exploit automatizzati e attacchi AI-driven
20
Set
Set
Il consiglio che vi hanno dato per dieci anni ha smesso di funzionare “Tieni aggiornati core, plugin e temi.” È stato il pilastro della sicurezza WordPress per un decennio. Nel 2026 è diventato, in alcuni scenari, il vettore di compromissione. A giugno 2026 tre incidenti distinti hanno colpito l’ecosistema nella stessa settimana, e in tutti […]
03
Apr
Apr
Come la mancanza di fondi sta mettendo a rischio l’infrastruttura digitale globale, e perché gli attacchi ad Axios, LiteLLM e Telegram sono solo l’inizio Introduzione: Il Paradosso del Successo L’open source ha vinto. Oggi, tra il 70% e il 90% del codice che alimenta le applicazioni moderne è open source, con un valore economico stimato […]
28
Mar
Mar
Introduzione Il 26 marzo 2026 la Zero Day Initiative (ZDI) di Trend Micro ha assegnato l’identificativo ZDI-CAN-30207 a una vulnerabilità scoperta dal ricercatore Michael DePlant (conosciuto anche come @izobashi). Il punteggio CVSS è 9.8 su 10 – uno dei più alti possibili – e la classificazione preliminare parla di “zero-day” e potenzialmente “zero-click”. I dettagli […]
🔐 Cybersecurity & Osint
L’Ombra del Bedbug: Anatomia del Ransomware Cl0p e il Manuale di Difesa Operativa
21
Mar
Mar
L’evoluzione delle minacce cibernetiche ha trasformato l’estorsione digitale in una crisi sistemica. Al centro di questa trasformazione si staglia Cl0p, un nome derivato dalla parola russa “Клоп” (Klop), che significa letteralmente “cimice da letto” (Bedbug) . Proprio come il parassita, questo malware è progettato per essere piccolo, silenzioso e difficilmente eradicabile. Il gruppo ha scelto […]
🔐 Cybersecurity & Osint
Iran e Cyber-Wiper su Stryker: Quando lo Spionaggio Statale Incontra l’AI per Colpire le Catene Sanitarie Critiche
12
Mar
Mar
Immagina di essere un chirurgo ortopedico che domani deve impiantare una protesi ad un paziente. O un’infermiera che deve controllare il magazzino dei dispositivi salvavita. E all’improvviso il sistema è spento. Tutto cancellato. Non criptato per chiedere un riscatto: proprio cancellato. È successo ieri a Stryker, colosso mondiale della medtech presente in 79 Paesi. Il […]
🔐 Cybersecurity & Osint
Ombre sullo Stretto: Briefing di Intelligence sul Conflitto in Escalation con l’Iran
06
Mar
Mar
Secondo briefing intelligence dodli.it · 6 Marzo 2026 · D+7. I bombardieri stealth B-2 Spirit hanno aperto le stive sulle installazioni di Fordow. Un missile ha abbattuto tre F-15 americani in un tragico fuoco amico sopra il Kuwait. Una scuola elementare femminile è stata distrutta a Minab: 168 bambine uccise. UNICEF conta 181 minori morti […]
Senza categoria, 🔐 Cybersecurity & Osint
Guerra Iran USA Israele 2026 — Analisi Intelligence | dodli.it
04
Mar
Mar
Guerra Iran USA Israele 2026 — Analisi Intelligence | dodli.it ◆ CLASSIFIED – DODLI INTELLIGENCE REVIEW | 4 MARZO 2026 · AGGIORNAMENTO ORE 20:00 | NSA · CIA · IDF · ELINT · OSINT | DISTRIBUZIONE X5T ◆ dodli.it — Analisi Intelligence Ombre su Teheran:L’Analisi Riservatadel Conflitto Iran Debrief esclusivo dalle sale operative silenziose di […]
🔐 Cybersecurity & Osint
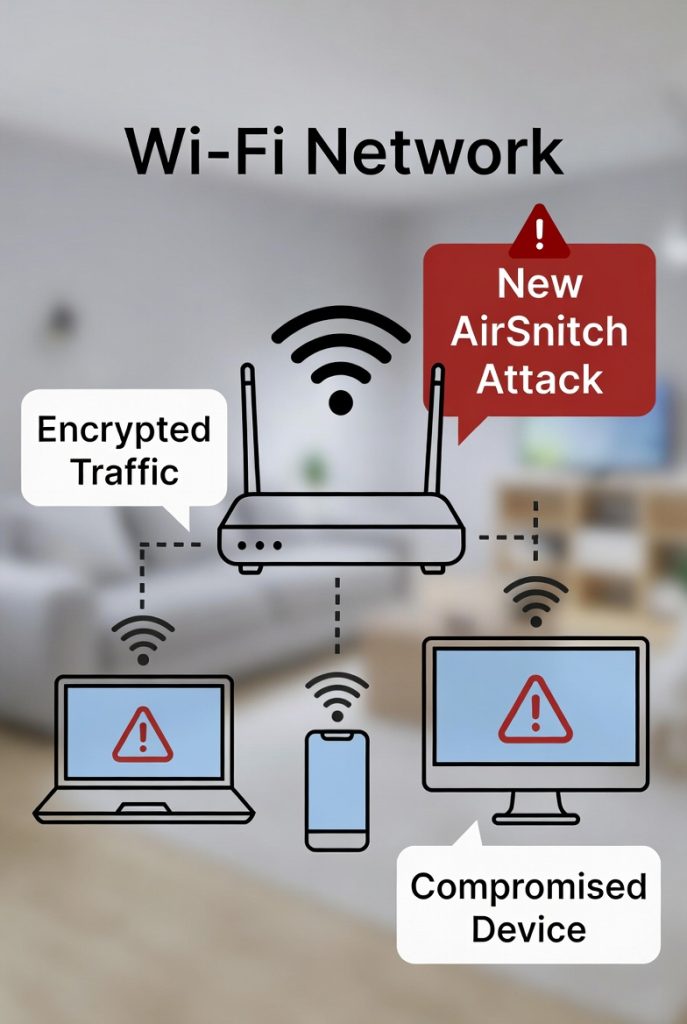
AirSnitch Attack: La Vulnerabilità Wi-Fi che Bypassa l’Isolamento Client e Mette a Rischio Reti Domestiche ed Enterprise
03
Mar
Mar
1. Executive Summary: Il Ritorno dell’Insecurity Wi-Fi Nel febbraio 2026, il panorama della cybersecurity Wi-Fi è stato sconvolto dalla pubblicazione di AirSnitch, una famiglia di tecniche di attacco sviluppate da ricercatori della University of California, Riverside, in collaborazione con Mathy Vanhoef (KU Leuven), già noto per aver scoperto vulnerabilità critiche come KRACK e FragAttacks. A […]
- 1
- 2